はじめに
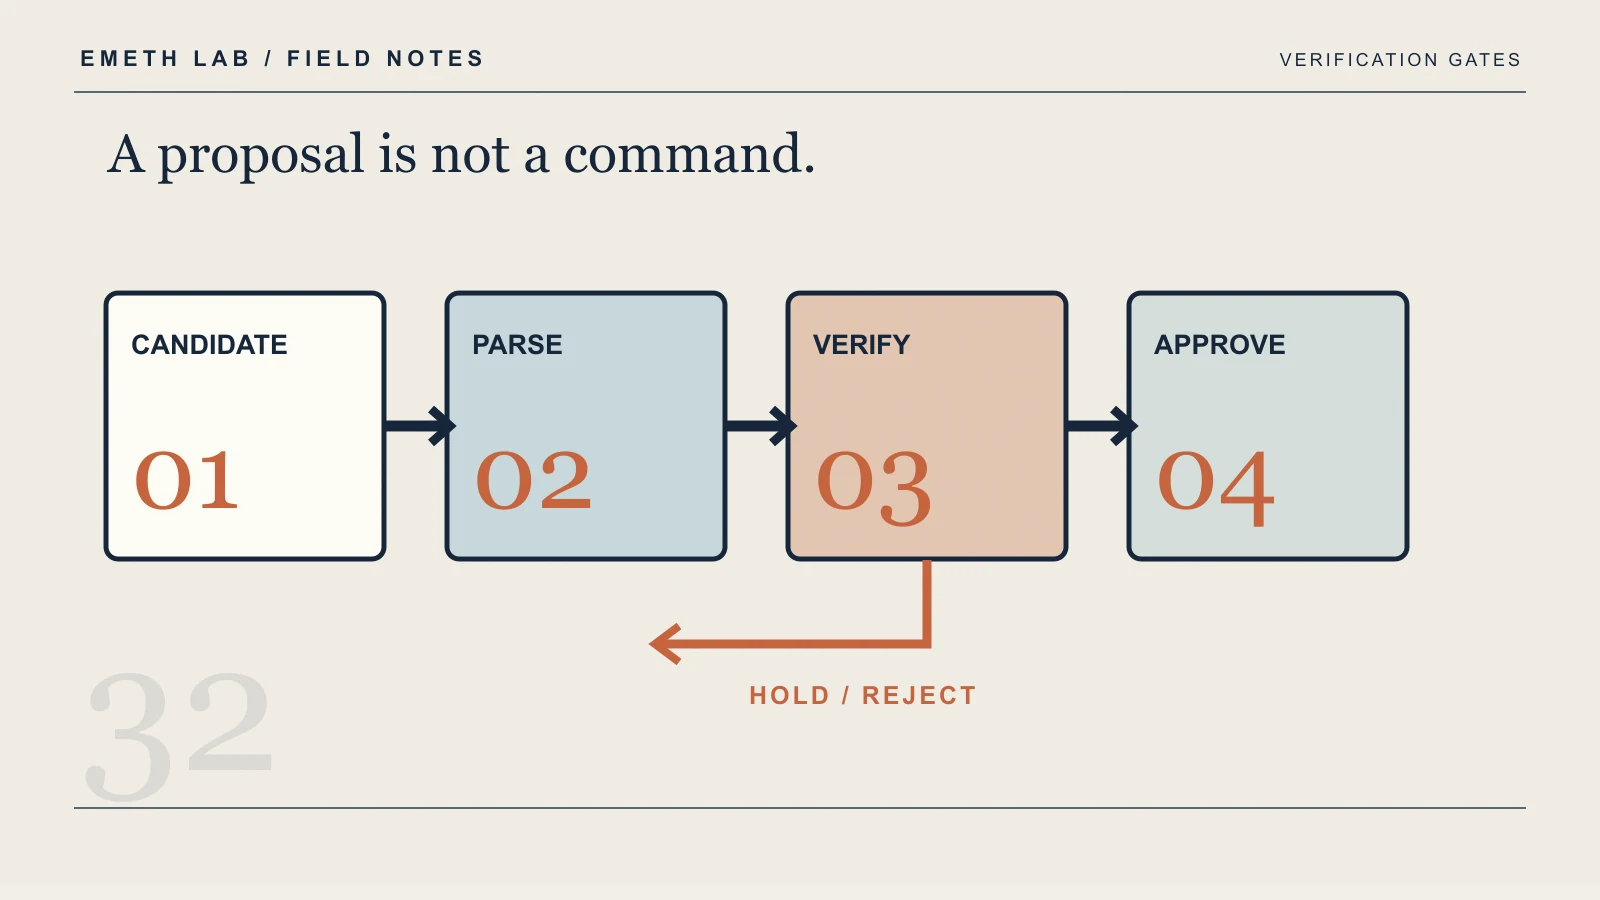
製造設備やロボットに関するAI活用では、AIが出力した内容をそのまま現場へ流さない仕組みが重要です。候補生成と実行許可を分離し、文法、設備制約、外部データによる検証を段階的に行うことで、誤った指示が実行系へ到達するリスクを抑えられます。
本記事では、AIを「実行者」ではなく「候補生成器」として位置付け、外部検証ゲートを通過した候補だけを次の工程へ進める設計を解説します。なお、参照した研究は、メカトロニクスの受入プロトコルにおけるセンサー座標や信号極性のバインディングを主な対象としており、一般的な設備操作やロボットの自動運転全般を実証したものではありません。
出典:[要件制約付き検証済みコミッショニング:外部検証ゲートを用いた40億パラメータローカルモデルの候補生成]
https://arxiv.org/abs/2609.30219v1
最新動向
参照研究では、ローカル言語モデルが生成した候補を、厳格な文法と外部検証ゲートで確認し、制約を満たしたプランだけを解放する構成が示されています。ただし、固定した144課題による評価で誤解放が観測されなかった一方、評価外では誤解放が記録されています。また、誤った利用者回答を与えた条件では、その回答が通過した例もあります。ゲートを設ければ安全が保証されるという結果ではありません。
この考え方のポイントは、AIの説明や確信度だけで判断しないことです。候補に含まれる設備識別子、センサー座標、信号極性などを、設備側の定義や受入条件と照合します。AIがもっともらしい内容を生成しても、外部データと一致しなければ次の工程へ進めません。
一方で、提示された研究からは、PLC、MES、シミュレーター、人的承認、監査ログの保存方法までを含む実運用の全体像が確認できるわけではありません。そのため、以下の設計は研究内容を製造現場へ応用する際の実務上の補足として整理します。
前提と準備
AIに設備操作やロボット動作に関する候補を生成させる前に、対象範囲と判定条件を明確にします。実際の導入では、次のような情報を準備すると運用しやすくなります。
- 対象設備の構成図、I/O一覧、センサー座標、信号極性
- 設備識別子、信号名、単位、許容範囲の台帳
- 実行可能な命令、禁止命令、承認が必要な操作の一覧
- AIが出力する計画のスキーマ
- 決定論的に判定できるパーサーとバリデーター
- PLC、ロボットコントローラー、MESなどとの接続仕様
- 設備状態やインターロック状態を取得する仕組み
- シミュレーター、テスト用設備、または読み取り専用環境
- 異常時に停止・保留・手動切替を行う運用手順
- 生成結果と検証結果を追跡できる記録方式
ただし、これらすべてが参照研究に記載されているわけではありません。研究で示される外部検証ゲートを、実際の製造環境へ展開する場合に必要となり得る準備として捉えてください。
手順
1. AIに任せる範囲を限定する
最初に、AIが扱う業務を候補生成に限定します。たとえば、次のように分類できます。
| 区分 | 例 | 初期導入 |
|---|---|---|
| 低リスク | センサー名の対応候補、作業手順の草案 | 生成のみ |
| 中リスク | パラメーター設定案、検査順序の提案 | 検証後に人が確認 |
| 高リスク | モーター起動、ロボット動作、非常停止関連 | 自動実行させない |
初期段階では、設備情報の整理や設定候補の作成から始める方が、検証ルールを作りやすく、現場の確認も得やすいと考えられます。高リスク操作については、少なくとも導入初期にAIから直接実行できない構成にします。
2. 出力形式を固定する
自由記述ではなく、機械的に解析できる形式を指定します。たとえば、ロボット動作の候補を次のようなJSONで表します。
{
  "device_id": "robot_01",
  "operation": "move",
  "target": "position_03",
  "speed": 100,
  "unit": "mm/s",
  "source_signals": ["sensor_12"],
  "reason": "搬送完了を検知"
}
実際の運用では、設備固有の識別子、単位、許容値、必須項目をスキーマに含めます。未知の項目、重複した項目、単位のない数値は受け付けない設計にします。
また、説明文の内容を安全性の根拠にしないことが重要です。reasonのような項目は記録や確認に利用できますが、実行可否は設備台帳や状態データなど、外部情報で判定します。
3. 決定論的パーサーで一次検証する
AIの出力を設備へ渡す前に、パーサーとスキーマ検証で形式を確認します。主な検証項目は次のとおりです。
- JSONなどの形式として正しく解釈できるか
- 必須項目がすべて存在するか
- データ型が正しいか
- 設備IDや信号名が台帳に存在するか
- 数値の単位と範囲が正しいか
- 許可されていない命令が含まれていないか
- 同じ対象に矛盾する指示が含まれていないか
この段階で不合格になった候補は、修正して実行へ進めるのではなく、隔離して原因を記録します。AIに再生成させる場合も、元の候補、不合格理由、再生成回数を追跡できるようにします。
4. 外部検証ゲートで設備制約を確認する
形式が正しくても、安全とは限りません。次に、AIの外部にある設備情報や検証ロジックを使い、実行条件を確認します。
たとえば、次のような検証が考えられます。
- センサーの座標系が設備定義と一致しているか
- 信号の極性が正しいか
- 対象設備が現在の工程で操作可能か
- ロボットの可動範囲を超えていないか
- 他設備との干渉がないか
- インターロック条件を満たしているか
- 作業者が危険区域にいないことを確認できるか
- 直前の状態から許可された遷移か
- 指定された速度、荷重、温度などが許容範囲内か
外部検証ゲートは、次のような構成に分けられます。
-
台帳照合
設備ID、信号名、座標系、単位をマスターデータと照合します。 -
状態照合
PLCや設備監視システムから取得した現在状態と、候補の前提条件を照合します。 -
制約検証
速度、位置、荷重、温度、可動範囲などをルールエンジンで判定します。 -
遷移検証
現在状態から候補の操作へ移行できるかを状態機械で確認します。 -
シミュレーションまたは事前再生
利用可能な場合は、実機へ送る前に仮想環境や過去データで動作を確認します。
ここでは、AIの説明文ではなく、設備台帳、PLC状態、インターロック情報、シミュレーション結果などを判定根拠にします。
5. 合格条件を段階化する
検証結果を一律の合否だけで扱うと、現場で判断しにくくなります。次のように段階を設けます。
| 判定 | 意味 | 次の処理 |
|---|---|---|
| Pass | 形式・制約・状態をすべて満たす | 定めた範囲で次工程へ進める |
| Review | 人の判断が必要だが禁止条件は検出されていない | 承認者が確認し、必要なら再検証 |
| Reject | 禁止条件または重大な不整合 | 実行不可、原因を記録 |
| Hold | 設備状態やデータが不足 | 状態確認後に再検証 |
特に「不明」を「合格」と扱わないことが重要です。センサー情報が欠落している場合や、座標変換を確認できない場合は、保留または不合格にします。人の承認も誤入力の可能性があるため、承認内容を独立した設備データと再照合します。
6. 低リスク環境で段階的に実行する
検証を通過した候補でも、いきなり本番設備で実行しない運用が考えられます。導入時は、次のように段階を分けます。
- 過去データによる再生テスト
- シミュレーターでの動作確認
- 読み取り専用環境での状態照合
- 低速・低出力での実機テスト
- 作業者確認付きの限定運用
- 条件を限定した自動実行
シミュレーターや読み取り専用環境を利用できるかどうかは、設備構成や既存システムによって異なります。利用できない場合は、テスト用設備、実機の非稼働時間、固定した安全条件などで代替方法を検討します。
各段階では、誤検出率、検証通過率、保留率、手動差し戻し率、再生成率などを測定します。安全性を確認できない段階を飛ばさないことが、現場導入の基本です。
7. 記録と停止手段を整備する
参照研究からログ保存の具体的な要件が確認できるわけではありませんが、実運用では、候補と判定の追跡性を確保するために記録方式を定めておくと有用です。
記録対象の例は次のとおりです。
- 入力データと設備状態
- AIモデルの識別情報
- 生成された候補
- パーサーと外部ゲートの判定結果
- 判定ルールのバージョン
- 確認者と確認時刻
- 実行結果
- 異常発生時の停止操作
ログは、後から候補、判定、実行結果の関係を追跡できる単位で保存します。保存期間やアクセス権限は、品質保証、情報セキュリティ、個人情報保護、業界規制などを踏まえて決定します。
また、現場作業者が迷わず停止できる物理ボタンや既存の安全回路を維持します。AIの検証ゲートは安全機能を置き換えるものではなく、誤指示を実行系へ流さないための追加防壁です。
日本企業への示唆
日本で導入する場合は、いきなり全工場へ展開するのではなく、設備範囲と責任範囲を限定した小規模な検証から始める方法が現実的です。
業界別の適用例
-
自動車部品工場
センサー名、設備ID、検査順序の候補生成から始め、ロボット動作そのものは対象外にします。 -
電子部品・半導体工場
レシピ変更や検査条件の候補を生成し、装置台帳、許容範囲、品質担当者の確認を通過したものだけを登録候補にします。 -
食品・飲料工場
洗浄工程や切替手順の草案を生成し、衛生条件、設備状態、製品切替ルールとの照合を行います。 -
化学・素材工場
温度、圧力、流量などの設定候補を生成しても、制御系への直接投入は避け、担当者確認と既存の安全計装を前提にします。
企業規模別の進め方
-
大企業
工場の品質保証部門、設備保全部門、情報システム部門を含む横断チームを設け、モデル、ルール、設備台帳の変更管理を統一します。 -
中堅企業
まず一つのライン、一種類の設備、一つの候補生成業務に絞ります。既存のPLCや設備監視システムから取得できる情報だけで検証できる範囲を選びます。 -
小規模事業者
自動実行ではなく、設備台帳との照合や作業手順の草案作成など、確認しやすい用途から始めます。外部ベンダーを利用する場合も、候補、判定理由、承認履歴を確認できる契約にします。
最初の1ステップ
最初の1ステップは、一つの設備について「AIが生成してよい候補」と「絶対に実行してはいけない命令」を一覧化することです。
たとえば、自動車部品工場の搬送ラインであれば、次のように範囲を定めます。
- 生成対象:センサー名と設備IDの対応候補
- 検証対象:台帳上の識別子、信号極性、座標系
- 人が確認する項目:不一致、欠損、未知の信号
- 自動実行しない項目:モーター起動、速度変更、ロボット動作
- 判定結果:Pass、Review、Reject、Hold
この小さな範囲で候補と判定結果を蓄積すると、次にどの工程を自動化できるかを判断しやすくなります。
つまずきやすい点
AIの説明が自然なら合格にする
自然な説明文でも、信号名や座標が誤っている可能性があります。説明の品質ではなく、台帳照合、範囲検証、状態遷移検証で判定します。
パーサーだけで安全だと判断する
文法が正しくても、危険な命令は生成できます。形式検証の後に、設備状態、物理範囲、インターロックを確認する外部ゲートを置きます。
不明な値をAIに補完させる
欠損したセンサー値や座標を推測で埋めると、誤った指示がもっともらしい形で通過します。不明値は保留にし、現場データの再取得または担当者の確認へ回します。
例外処理を後回しにする
通信断、設備停止、センサー異常、モデル応答遅延は本番で発生し得ます。各エラーに対して、停止、保留、再試行、手動切替の処理を事前に定義します。
検証ルールをAI側にだけ持たせる
AI自身に検証ルールを守らせるだけでは、ルールの適用漏れや解釈の揺れを防ぎにくくなります。禁止命令、許容範囲、設備状態、承認条件は、AIの外部にある決定論的な仕組みでも確認します。
まとめ
製造現場でAI自動化を進める際は、AIの出力をそのまま設備へ渡さず、候補生成と実行許可を分離することが基本です。
実装の要点は次のとおりです。
- AIの役割を候補生成に限定する
- 出力形式を固定し、決定論的に解析する
- 設備台帳、状態情報、物理制約を外部ゲートで確認する
- 不明な状態を合格扱いにしない
- Pass、Review、Reject、Holdに判定を分ける
- 低リスク環境から段階的に導入する
- 候補、判定、確認、実行結果を追跡できるようにする
- 既存の安全回路と停止手段を維持する
参照研究は、メカトロニクスの受入プロトコルにおける外部検証ゲートの考え方を示すものです。これをPLC、ロボット、MESを含む実際の製造環境へ適用するには、設備固有の制約、責任分界、確認手順、記録方式を追加で設計する必要があります。まずは一つの設備と低リスクな候補生成業務から始め、検証結果を蓄積しながら適用範囲を広げることが、安全な導入につながります。