はじめに
研究機関の責任者、情報システム部門、研究管理部門を対象に、望ましくない知識・技術の移転を防ぐ身元確認・文書審査の設計方法を解説します。確認項目、判断基準、記録方法まで、実務で使える形に整理します。
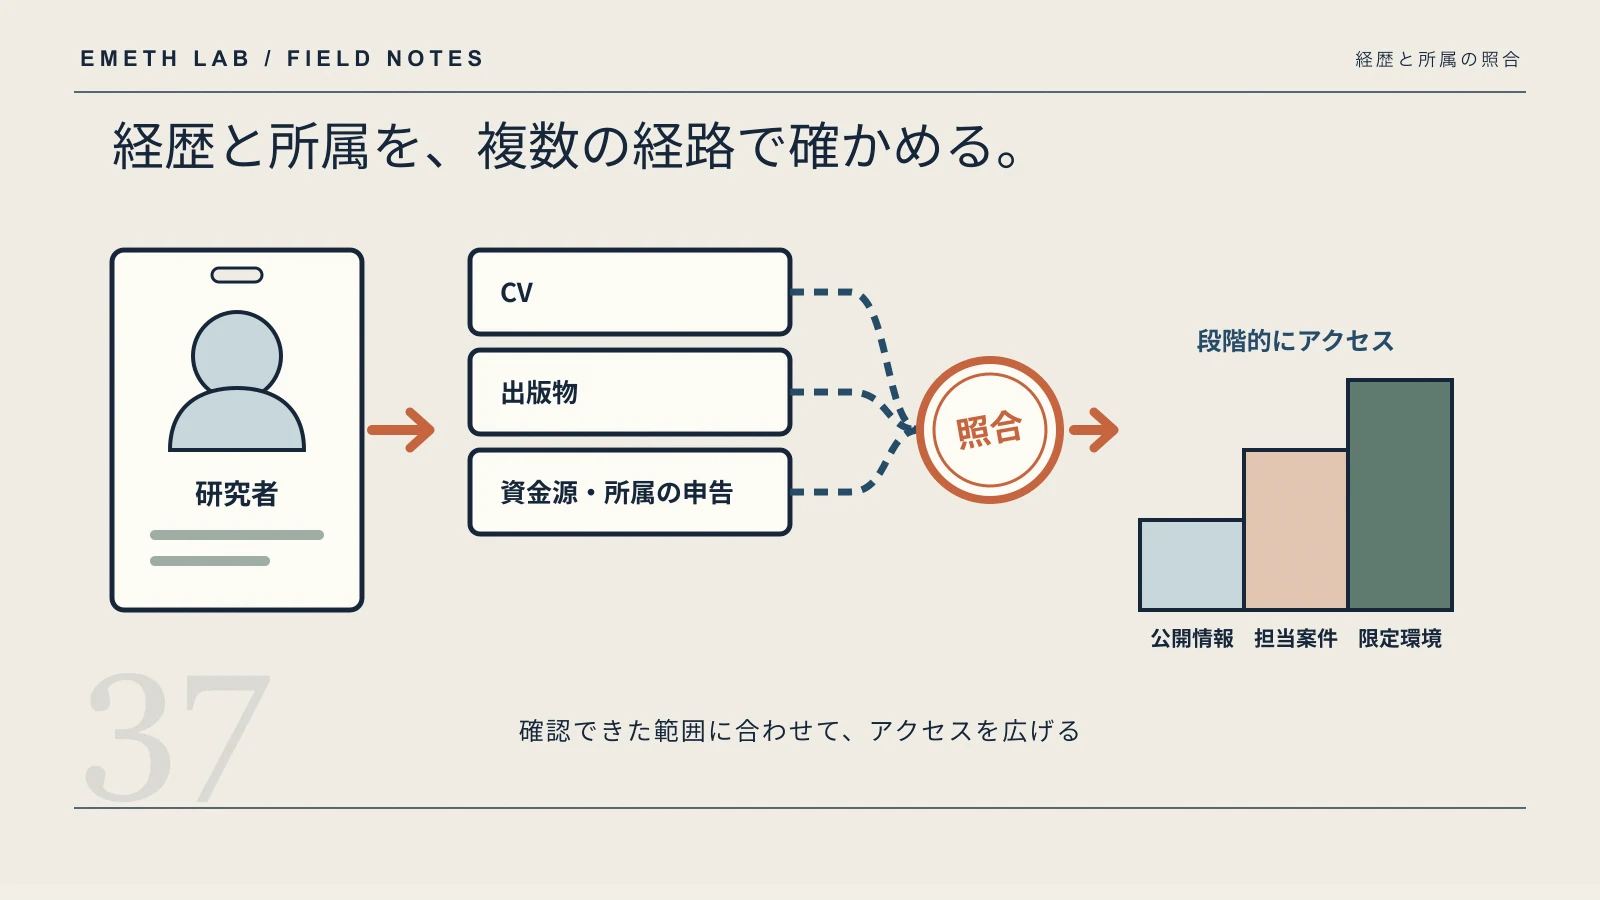
この記事では、知識安全性を、研究成果、未公開データ、試作品、ノウハウなどの知識資産を不正取得や意図しない流出から守る取り組みと呼びます。身元確認と文書審査は、研究者、職員、学生、共同研究者、委託先などにアクセス権限を付与する前段階の管理手段です。
土台にするのは、オランダ教育・文化・科学省の要請でWODCが委託し、RAND Europeがまとめた報告書「Identiteits- en documentfraude in de context van kennisveiligheid」(オランダ語、2026年11月9日公開)です。報告書は、文献調査、オランダ、オーストラリア、ドイツ、スウェーデンの4つのケーススタディ、15件のインタビューから、スクリーニングの組織のされ方、不正の手口と頻度、有効な防護策を調べています。日本語は原文の要約です。記録された事例が乏しく、頻度は把握しにくいと報告書は述べています。
最新動向
RAND Europeの報告書が、知識安全性の文脈で主な手口として挙げるのは次の4種類です。
- 所属や資金源など、情報の意図的な秘匿(不完全な書類)
- 低リスクの所属を書くなどの歪曲・誤情報。所属を訳さないと、実際の意味が分かりにくくなる
- diploma mill(学修なしで学位を売る業者)が作る偽の学位
- ビザ目的の偽の招聘状
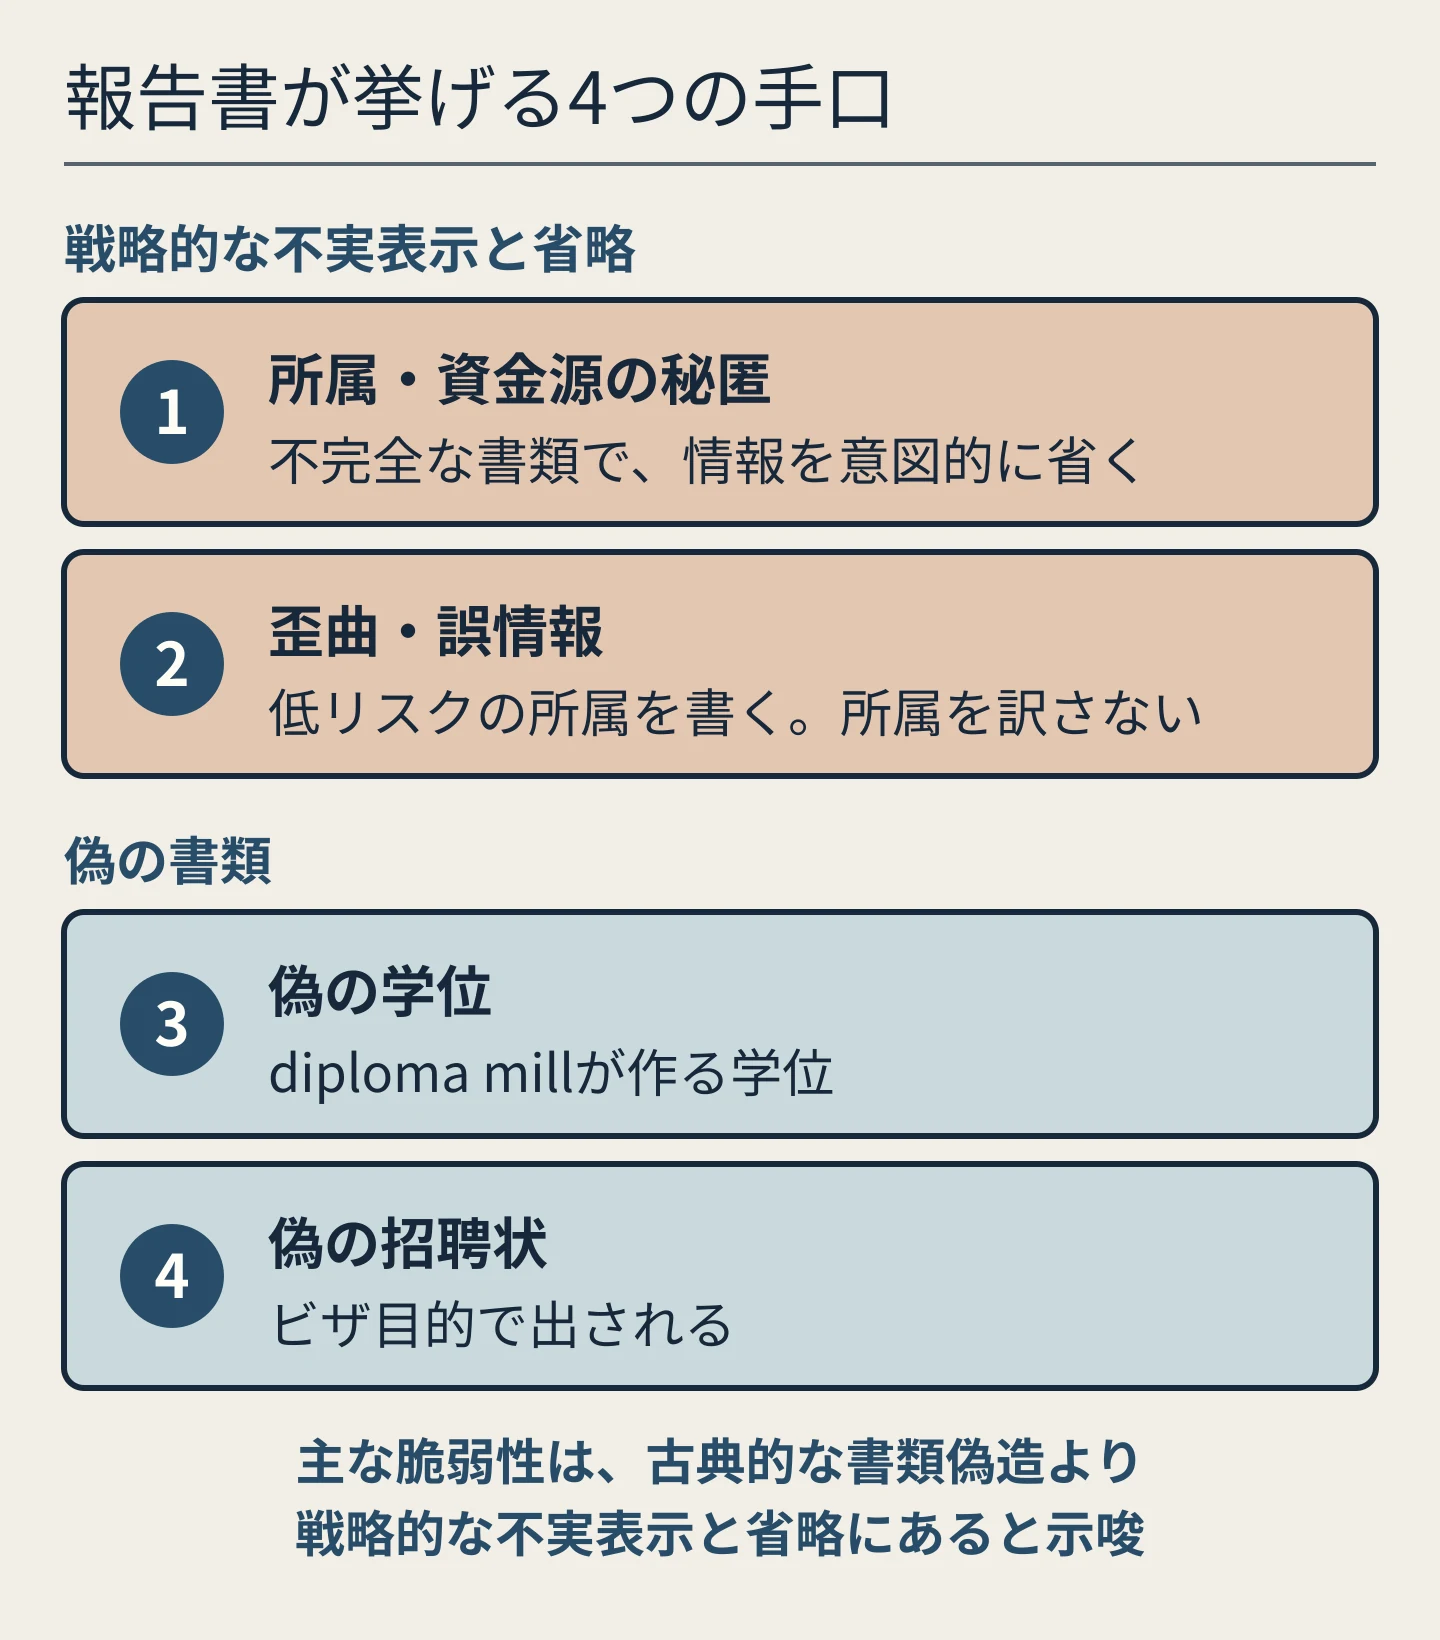
報告書は、主な脆弱性が必ずしも古典的な書類偽造にあるのではなく、戦略的な不実表示と省略にあると示唆しています。この種の不正は従来の書類確認では検出しにくく、文脈を踏まえた広いリスク評価が要る、とも述べています。具体例は次のとおりです。
- 省略の実態:オーストラリアでは、偽の身元で渡航した事例は見つかっていません。確認された主な不正はCVと助成申請の誤情報で、直近12〜18か月の最も明確な傾向の一つは奨学金の出所の隠蔽です。公式版のCVから特定の職歴や実習を落とし、完全な内容は私的に共有するCVにだけ書く例も挙がっています。
- 数字で見る秘匿:中国のChina Scholarship Councilは2024年にオーストラリアで1,000人への資金提供を報告しましたが、公然と認めた学生は350人でした。この数字が得られるのは、オーストラリアが開示条件を中央で定めているからだと報告書は説明しています。
- 偽の招聘状:UNSWは過去2〜3年で6〜12件を記録しています。主に学部(faculty)の単位で、客員研究者について起きます。他の高等教育機関から招聘状が本物かどうかの照会が入り、見つかることが多いとされます。
前提と準備
準備するものは次のとおりです。
- 研究者、職員、学生、共同研究者、委託先などの受入区分
- 研究テーマとアクセス対象情報の分類
- 本人確認に使用する書類の一覧と、学位、職歴、推薦者の連絡先
- 資金源、現在と過去の所属、所属の旧称や略称を申告させる様式
- 審査結果を記録する台帳
- 例外承認者と再審査の責任者
- 個人情報保護法、入管・雇用関連法、輸出管理などの確認事項
審査を始める前に、研究情報を少なくとも次のように分類します。
- 公開情報
- 組織内限定情報
- 共同研究者限定情報
- 未公開技術・重要設備に関する高機密情報
分類ができていないと、確認の厳格さやアクセス権限を適切に設定できません。
手順
「報告書」を主語に書いた文だけが、RAND Europeの記述です。そのほかの運用設計は、この記事の推奨で、RAND Europeの主張ではありません。
1. 受入区分とアクセス範囲を先に決める
最初に、誰を受け入れるかではなく、受け入れ後に何へアクセスできるかを定義します。
| 区分 | 例 | 初期アクセス |
|---|---|---|
| 一般訪問者 | 見学者、短時間の来訪者 | 受付・公開エリアのみ |
| 研究参加者 | 研究員、学生、共同研究者 | 担当プロジェクトの資料 |
| 外部委託先 | 分析会社、保守会社 | 契約対象のデータのみ |
| 高機密アクセス者 | 未公開技術、重要設備の担当者 | 承認済みの限定環境 |
アクセス範囲を定めずに身元確認を始めると、全員に過剰な審査を行うか、重要なアクセス権限を持つ人物の確認が不足します。
2. 提出書類と確認先を二つ以上に分ける
本人確認書類、所属確認、経歴確認、資金・所属の開示を別々に扱います。
- 本人確認:公的身分証、顔写真、氏名、生年月日
- 所属確認:所属機関の公式ドメイン、代表電話、在籍証明
- 経歴確認:学位授与機関、職歴・学歴の空白、推薦者
- 資金・所属の開示:資金源(奨学金、助成、第三者資金)、現在と過去の所属、所属の旧称や略称、別名
- 目的確認:研究計画、訪問目的、必要な設備・データ
報告書が挙げる4つの手口のうち2つは、所属や資金源の秘匿と歪曲です。本人確認書類だけでは見えないため、資金と所属は独立した申告項目にして、書き漏らしそのものを確認の対象にします。
確認先は、申請者が提出したメールアドレスだけに依存しません。所属機関の公式ウェブサイトに掲載された連絡先や、既存の共同研究窓口など、独立した経路を使います。オーストラリアでは、偽の招聘状が他の機関からの照会で見つかる例があると報告書は記しています。
確認項目は、アクセス範囲に応じて分けます。短期訪問者と、未公開技術にアクセスする研究者では、必要な確認が異なります。
3. 書類の内容と公開情報の整合性を確認する
報告書によると、単一の書類、特にコピーでは不正の検出が難しく、不整合の確認が主要な手段の一つです。書類の見た目だけで判断せず、複数の情報を突き合わせて、次のような不一致を記録します。
- 申請書と公開情報で、資金源や奨学金の出所が食い違う、または書かれていない
- 所属機関の名称が旧称や略称、別名で、現在の機関や防衛とのつながりが読み取れない
- CVの記載と出版物(共著者、所属、時期)が一致しない。指導者の出版物と照らして不自然な点がある
- CVに職歴・学歴の空白がある。提出CVと、公開されたCVやウェブサイトで所属の記載が異なる
- 身分証と申請書の氏名表記、在籍期間、学位取得年と職歴の時系列が合わない
- 研究計画と求める設備・情報の範囲が釣り合わない
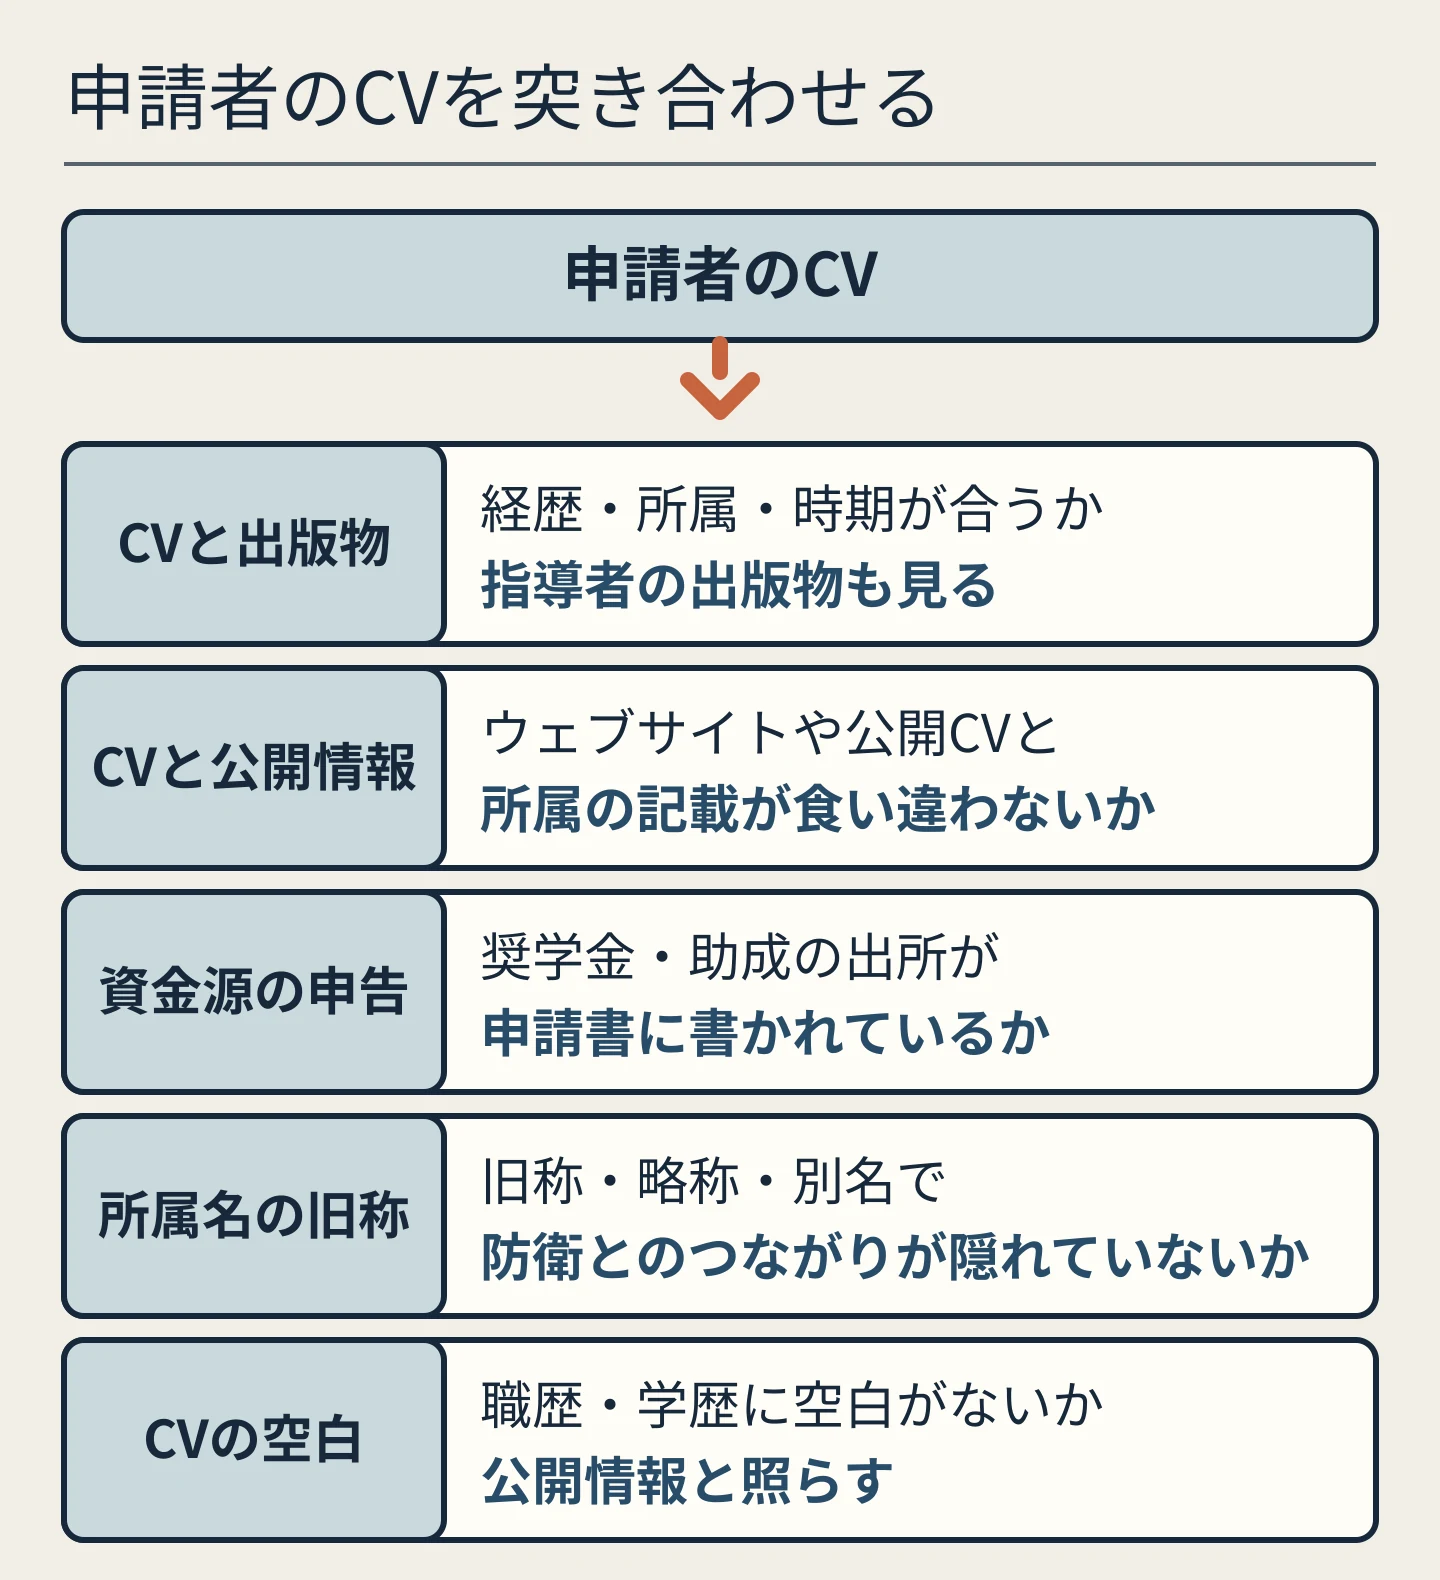
報告書が引くスウェーデンのインタビューでは、出版物の確認が防衛とのつながりを調べる主な方法の一つとされ、学生や研究者本人と指導者の出版物を確認するとあります。出版物をCVの記載と比べることでも、不整合が分かるとされます。旧称の例として、報告書はJoske(2018年)の報告を引き、NUDTからの申請がビザ申請の拒否を避けるためにChangsha Institute of Technologyの名称を使った例を挙げています。
電子文書では、ファイルの作成日時だけを真正性の根拠にしません。PDFのメタデータは編集できるため、発行元への照会、電子署名の検証、公式システム上の記録との照合を組み合わせます。
確認できない情報がある場合は、直ちに不正と断定せず、「未確認」「追加説明が必要」「確認経路が確保できない」など、事実に基づいて記録します。
4. リスクを点数ではなく判断区分で整理する
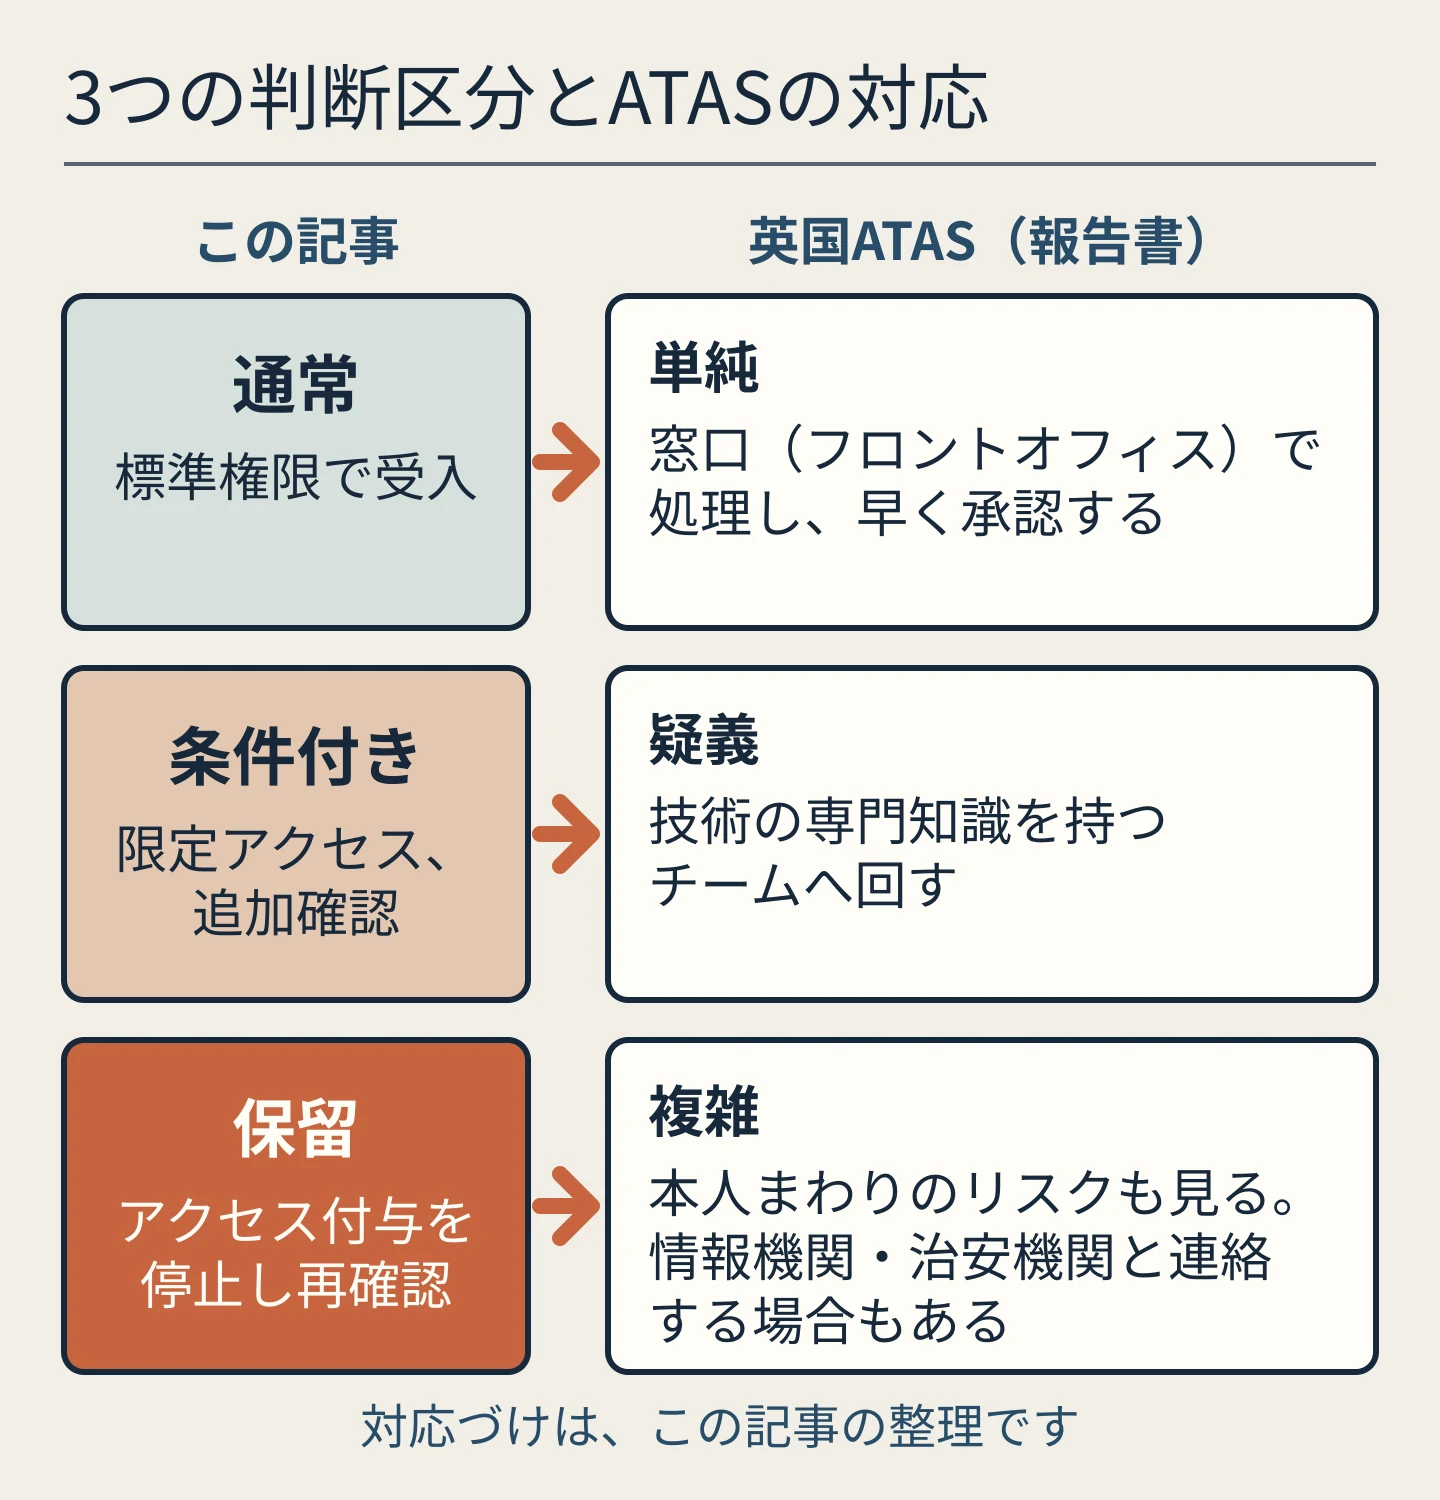
まずは次の三段階で運用すると、判断理由を説明しやすくなります。
| 区分 | 判断基準 | 対応 |
|---|---|---|
| 通常 | 身元、所属、資金、目的が確認でき、矛盾がない | 標準権限で受入 |
| 条件付き | 一部確認に時間が必要、またはアクセス範囲が広い | 限定アクセス、追加確認 |
| 保留 | 重要情報の不一致、確認先不明、説明できない経歴がある | アクセス付与を停止し再確認 |
英国のATAS(Academic Technology Approval Scheme)は、報告書によると、CVの空白などの省略を公開情報と照らします。単純なケースは窓口(フロントオフィス)で処理して早く承認し、疑義のあるケースは技術の専門知識を持つチームへ回します。複雑なケースでは本人まわりのリスクも見て、情報機関や治安機関と連絡する場合もあります。この記事の通常、条件付き、保留は、この3区分に対応させた整理で、ATASの運用そのものではありません。
この区分は、組織が確認できた情報と、付与予定のアクセス権限に関する管理上の判断です。人物の価値や信頼性は評価しません。
国や機関の扱いには、報告書の2つの記述を両方踏まえます。報告書は、過度の中央集権化や汎用的な排除基準は学問の自由と開放性を損なうおそれがあり、画一的な方法が有効で比例的であることはまれだと述べています。一方で、提出書類を正しく読む防護策として、特定の国についての知識を挙げています。リスクのある国の資金源を知っていれば、防衛とのつながりがあり得る資金かどうかを判断しやすく、外国機関の名称変更も追えるという説明です。この記事も、国籍や出身地だけで区分を上げることはしません。国や機関についての知識は、確認項目を決める手がかりとして使います。
保留とする場合は、次の項目を記録します。
- 何が確認できていないのか
- どの情報に不一致があるのか
- 追加で必要な資料や照会先
- 判断者と判断日
- 再確認の期限
- その間に許可する範囲
5. 例外手続と段階的アクセスを設ける
採用、共同研究、設備保守などで開始を急ぐ場合に備え、例外手続を事前に定めます。通常審査は省略しません。
例外時の対応例は次のとおりです。
- 研究責任者が緊急性と必要性を記録する
- 法務、情報セキュリティ、研究管理のいずれかが確認する
- 公開情報または隔離環境だけにアクセスを限定する
- ダウンロード、外部共有、記録媒体へのコピーを制限する
- 通常審査の完了期限を設定する
- 期限までに確認できなければ権限を自動停止する
後追いで通常権限を付与する運用は避けます。例外時ほど、アクセス範囲、期間、監視方法を明確にします。
6. 承認とアクセス付与を分離する
受入を決める担当者と、システムや設備へのアクセスを付与する担当者を分けます。研究責任者が受入を承認しても、情報システム部門が権限を自動付与しない仕組みにします。
アクセスは、次の条件を満たした範囲だけに限定します。
- 身元確認が完了している
- 研究目的が承認されている
- 利用期間が設定されている
- 閲覧、持ち出し、共有の制限が登録されている
- 退職、契約終了、研究終了時の停止日が決まっている
さらに、重要なデータについては、個人単位のアカウント、多要素認証、操作ログ、ダウンロード制御を組み合わせます。報告書は物理的なセキュリティ、サイバーセキュリティ、知的財産の保護をほとんど扱っていません。ここで挙げた対策は、この記事の推奨です。
7. 記録、再審査、終了処理を運用する
審査台帳には、次の項目を記録します。
- 申請者の識別情報
- 受入区分
- 提出書類の種類
- 確認日
- 確認者
- 確認経路
- 判断区分
- 付与した権限
- 利用期間
- 次回確認日
- 例外承認の有無
- 終了処理の実施日
本人確認書類の写しを保管する場合は、保存目的、保存期間、閲覧権限、廃棄方法を定めます。
オーストラリアの例は、再審査が要る理由になります。報告書によると、政府がビザを出せば問題ないという認識が根強く、入国後の追加確認は実質的に行われません。大学や研究機関は、明確に防衛関連の案件に関わる人物でない限り、追加の評価をほとんど行わないとされます。報告書は、これが継続的なリスク管理の穴になり得ると述べています。再審査のタイミングはこの記事の提案で、次のとおりです。
- 契約更新
- 所属変更
- 研究テーマ変更
- 資金源の変更
- アクセス範囲の拡大
- 長期休職や長期滞在からの復帰
- セキュリティ上の重大な事象発生
研究終了時には、アカウント停止、入館証回収、貸与端末の返却、共有リンクの無効化、秘密保持義務の再確認まで実施します。
日本の研究機関と共同研究企業への示唆
報告書の対象は高等教育・研究機関です。オランダには、知識集約型企業の従業員への公的なスクリーニング義務が無く、センシティブ技術を扱う全企業に審査を義務づける案は、実効性、実行可能性、比例性が十分でないとして政府が見送りました。企業向けの手順は報告書にありません。以下は、この記事の見方です。
日本の大学・研究機関は、受入区分と確認項目を台帳にそろえ、資金源と所属の申告を受入時の必須項目にできます。大学や研究機関と共同研究を行う企業は、身元確認を採用時だけの手続にせず、研究プロジェクト単位のアクセス管理として設計する方法が考えられます。
最初の1ステップは、現在アクセスできる人物と、アクセスしている情報・設備を一覧化することです。そのうえで、次の項目を確認します。
- そのアクセスは現在も必要か
- 個人アカウントで管理されているか
- 利用期限が設定されているか
- 契約終了や研究終了時に停止できるか
- 身元、所属、資金源、研究目的の確認記録が残っているか
つまずきやすい点
書類の外観確認への依存
書類が揃っているかだけでは足りません。資金と所属の開示、CV、出版物、公開情報の整合まで確認します。
審査の省略
研究者の採用や共同研究を急ぐあまり、審査を省くことがあります。緊急時の例外手続をあらかじめ作り、アクセスを公開情報や隔離環境に限定します。後追いで通常権限を付与する運用は避けます。
審査担当者ごとの判断のばらつき
判断区分、確認項目、保留条件を文書化し、定期的に事例レビューを行います。重要な保留案件は、研究部門だけでなく、法務、情報セキュリティ、コンプライアンス部門で確認します。
個人情報の取りすぎ
要求する情報は、リスク指標に基づいて比例的にします。報告書によると、オランダ王立芸術科学アカデミー(KNAW)は、社会的・科学的ネットワークや、パートナー、親、子に関わるリスクの情報まで求める法案の提案を、プライバシーへの重大な侵害だと批判しました。報告書は、何を要求してよいか、誰を審査すべきかについて、機関が明確な指針を必要としているとも述べています。
実行チェックリスト
- 受入区分ごとに、アクセス可能な情報と設備を定義している
- 本人確認、所属確認、経歴確認、資金・所属の開示を別々の確認項目として管理している
- 申請者が提示した連絡先以外の独立した確認経路を持っている
- 資金源と、所属の旧称や略称、別名の申告を求め、公開情報と照合している
- CV、出版物(指導者の分を含む)、公開情報の不整合とCVの空白を記録している
- 通常、条件付き、保留の判断基準と対応を定めている
- 緊急時の例外手続と段階的アクセスを定めている
- 受入承認とアクセス権限付与の担当者を分けている
- 個人アカウント、多要素認証、操作ログを利用している
- 契約終了や研究終了時のアカウント停止、入館証回収、共有リンクの無効化を確認している
- 審査記録の保存期間と閲覧権限を定めている
- 所属変更、研究テーマ変更、資金源の変更、権限拡大時の再審査を実施している
まとめ
この記事の手順は、RAND Europeの報告書が示唆する主な脆弱性、つまり所属や資金源、経歴の秘匿や歪曲に重心を置いています。受入区分とアクセス範囲を先に定め、資金と所属の開示、CVと出版物と公開情報の整合を複数の経路で確認し、結果を権限管理に接続します。
始める順序は、情報と設備の分類、受入区分ごとの初期アクセス、確認項目の分離と記録、判断区分の作成、例外時の段階的アクセス、終了時の停止と再審査です。
国籍や出身地だけで一律に危険視することはしません。国や機関についての知識は確認の手がかりとして使い、確認可能な事実、研究目的、アクセス権限、利用期間に基づいて審査することが、説明可能で継続的な運用につながります。